Un software de gestoría con permisos por rol debe permitir que cada empleado vea solo los clientes que lleva, que acceda únicamente a las áreas de su puesto (fiscal, contabilidad, laboral, facturación, banco, documentos) con tres niveles posibles (sin acceso, consulta y edición), que las acciones sin vuelta atrás se concedan una a una y que cada alta o cambio quede registrado con el nombre de quien lo hizo. Esas cuatro condiciones son medidas concretas con las que el titular puede documentar cómo aplica el artículo 32.4 del RGPD; sin ellas, cada usuario nuevo amplía el riesgo de todo el despacho.
El problema no es teórico. Según el informe Verizon DBIR 2026 (periodo de incidentes del 1 de noviembre de 2024 al 31 de octubre de 2025), el elemento humano estuvo presente en el 62 % de las brechas analizadas. El mismo informe sitúa el abuso de privilegios «justo por debajo del 4 %» de las brechas y advierte de que los empleados tienen mucha más probabilidad de perder un activo o cometer un error que de abusar de su acceso a propósito. Es una lectura útil para un despacho: el control de acceso no parte de desconfiar de la plantilla, sino de limitar el daño de un error, de un descuido o de una cuenta comprometida.
En una gestoría, el riesgo tiene una forma concreta. Un becario que incorpora documentos puede ver las nóminas de un cliente que no lleva. Un refuerzo de campaña de la Renta conserva el acceso en septiembre. Una persona que se marcha sigue con sesión abierta en un portátil. Un usuario y una contraseña compartidos hacen imposible saber quién presentó un modelo. Ninguna de estas situaciones requiere mala fe; todas requieren una decisión de diseño que alguien tomó, o no tomó, cuando se configuró el programa.
Este artículo incluye una tabla de lo que los principales programas publican y no publican sobre usuarios y permisos, consultada el 30 de septiembre de 2026.
La redacción es del equipo de CopilotGestoria. Las cifras y textos legales citados proceden de fuentes primarias que se enlazan o nombran en cada caso. Donde un dato solo procede de una fuente secundaria, se dice expresamente.
Ver quién puede ver qué en tu despacho
Si hoy todos los empleados acceden a toda la cartera con el mismo nivel, el primer paso es un inventario. CopilotGestoria permite invitar a cada persona con su propio acceso, asignarle clientes y fijar permisos por área.
Crear cuenta gratuita1. Por qué «todos ven todo» es un riesgo operativo y no solo de protección de datos
Un despacho fiscal, contable y laboral custodia datos de una categoría especialmente delicada para el cliente: rentas, nóminas, cuentas bancarias, bajas médicas en los documentos laborales, deudas con la Administración. Esa información no es de la gestoría, es del cliente, y la gestoría la trata como responsable o como encargada según el servicio. Cualquier acceso que no sea necesario para el trabajo de una persona es un acceso que hay que poder justificar.
Las cifras que sí existen, y las que no
No existe una estadística fiable sobre el porcentaje de gestorías sin control de acceso, y conviene no fiarse de quien la cite. Lo que sí hay son datos de contexto, con fuente:
- El Verizon DBIR 2026 indica que los actores internos (empleados, contratistas, becarios y otro personal) están detrás del 12 % de las brechas, entre errores involuntarios y acciones deliberadas, y que dentro de ese grupo los usuarios finales representan el 75 % y los administradores de sistemas el 19 %.
- Según la nota de prensa del INCIBE del 9 de febrero de 2026, el organismo gestionó 122.223 incidentes de ciberseguridad en 2025, un 26 % más que en 2024, de los cuales 3.849 fueron casos de acceso o extracción no autorizada de datos.
- Según la nota de prensa de la AEPD del 6 de mayo de 2026, la Agencia recibió 30.931 reclamaciones en 2025 (un 64 % más), los procedimientos por brechas pasaron de 30 a 77 y las multas totales sumaron 48.108.765 euros, de ellas 19.836.603 euros por brechas.
Ninguna de esas cifras mide gestorías. Sirven para fijar el orden de magnitud: el incidente por error o por acceso indebido es frecuente, y la Administración sanciona cada vez más brechas.
2. Qué dice la norma y qué es solo una guía
La normativa de protección de datos no contiene la palabra «rol» aplicada a un programa de gestoría. Lo que contiene son obligaciones del responsable del tratamiento (la gestoría, respecto de los datos de sus clientes) que, en la práctica, se cumplen con un buen modelo de permisos. Conviene separar con precisión qué es ley y qué es recomendación.
Lo que establece el RGPD
El artículo 5.1.f del Reglamento (UE) 2016/679 fija el principio de integridad y confidencialidad: los datos deben ser «tratados de tal manera que se garantice una seguridad adecuada de los datos personales, incluida la protección contra el tratamiento no autorizado o ilícito y contra su pérdida, destrucción o daño accidental, mediante la aplicación de medidas técnicas u organizativas apropiadas».
El artículo 25.2, sobre protección de datos por defecto, añade que el responsable aplicará medidas apropiadas para que, por defecto, «solo sean objeto de tratamiento los datos personales que sean necesarios para cada uno de los fines específicos del tratamiento», y que esa obligación alcanza a «su accesibilidad». Concluye que esas medidas garantizarán que, por defecto, los datos personales no sean accesibles, sin la intervención de la persona, «a un número indeterminado de personas físicas». Esta obligación recae sobre el responsable, no sobre el fabricante del programa; el software es la herramienta con la que el responsable la cumple.
El artículo 32.4 es el más cercano al día a día: «El responsable y el encargado del tratamiento tomarán medidas para garantizar que cualquier persona que actúe bajo la autoridad del responsable o del encargado y tenga acceso a datos personales solo pueda tratar dichos datos siguiendo instrucciones del responsable, salvo que esté obligada a ello en virtud del Derecho de la Unión o de los Estados miembros.» El texto no dice «perfiles de acceso»; dice «tomarán medidas». Un perfil de acceso es una de las medidas posibles, y probablemente la más directa.
Lo que establece la LOPDGDD y lo que recomienda la AEPD
El artículo 5 de la Ley Orgánica 3/2018 regula el deber de confidencialidad. Su apartado 3 es el que interesa a la hora de una baja: «Las obligaciones establecidas en los apartados anteriores se mantendrán aun cuando hubiese finalizado la relación del obligado con el responsable o encargado del tratamiento.» La confidencialidad del empleado sobrevive a su contrato. Eso no sustituye a retirarle el acceso, porque el deber de secreto se exige después de los hechos, mientras que el acceso retirado evita que los hechos ocurran.
La guía de la AEPD sobre protección de datos por defecto (octubre de 2020) es una guía, no una norma, pero es la fuente más precisa sobre qué debe poder hacer una herramienta. Entre las medidas que recoge figuran los «criterios de acceso para aplicaciones, servicios y personas: qué roles definidos en la entidad han de tener qué privilegios de acceso y a qué datos», la «posibilidad de definición y configuración de perfiles de acceso y asignación granular de privilegios» y la advertencia de que «no se debería permitir al usuario establecer su propio rol de acceso al sistema, sino que esta tarea debería descansar en el administrador».
| Fuente | Naturaleza | Qué aporta al modelo de permisos |
|---|---|---|
| Art. 5.1.f RGPD | Norma | Principio de integridad y confidencialidad; medidas técnicas u organizativas |
| Art. 25.2 RGPD | Norma | Por defecto, solo los datos necesarios y accesibles a quien los necesita |
| Art. 32.4 RGPD | Norma | Medidas para que cada persona trate los datos solo según instrucciones |
| Art. 5.3 LOPDGDD | Norma | El deber de confidencialidad continúa tras la relación |
| Guía AEPD, protección de datos por defecto (oct. 2020) | Guía (no vinculante) | Roles con privilegios definidos; perfiles configurables; el usuario no fija su propio rol |
Material descargable: lista de comprobación de RGPD para gestorías
Lista de comprobación de protección de datos para revisar el cumplimiento del despacho.
Descargar la lista de comprobación3. Qué debe ver y tocar cada perfil de tu despacho
Un modelo de permisos útil para una gestoría combina dos ejes independientes. El primero es la cartera: a qué clientes accede cada persona. El segundo son las áreas de trabajo: qué puede hacer dentro de esos clientes. Mezclarlos en un único rol obliga a crear decenas de perfiles; separarlos permite describir casi cualquier despacho con pocas piezas.
Eje 1: la cartera asignada
El criterio más sencillo es que un empleado estándar vea y trabaje solo la cartera que se le asigna. El administrador ve todo, y el perfil de solo lectura consulta sin modificar. Dos funciones son imprescindibles para que funcione en la práctica: la asignación cliente a cliente (no por bloques rígidos) y el traspaso de cartera de una persona a otra, que evita que una baja o una reorganización obligue a reasignar cliente por cliente.
Eje 2: las áreas y tres niveles
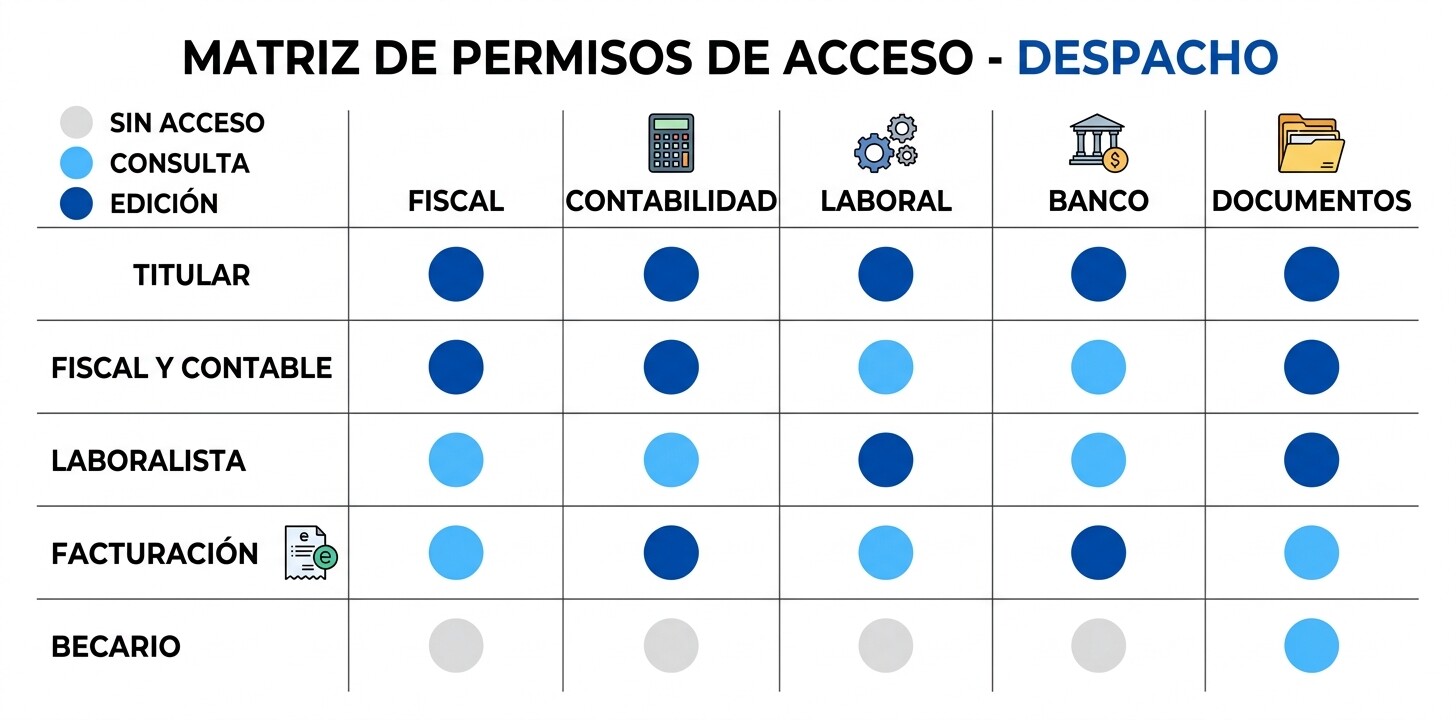
Un despacho fiscal, contable y laboral reparte su trabajo, como mínimo, en ocho áreas: fiscal, contabilidad, laboral, facturación, banco y cobros, documentos, cumplimiento y clientes (altas, fichas, datos de contacto). En cada una, tres niveles bastan: sin acceso, consulta y edición. Más niveles complican la administración sin mejorar el control; menos obligan a dar edición a quien solo necesita mirar.
Cuadro de perfiles habituales
La siguiente tabla propone una asignación razonable por puesto. No es una prescripción: el titular la ajusta a su organización. Las celdas indican el nivel por área (sin acceso, consulta, edición).
| Perfil | Fiscal | Contabilidad | Laboral | Facturación | Banco y cobros | Documentos | Cumplimiento | Clientes |
|---|---|---|---|---|---|---|---|---|
| Titular o socio | Edición | Edición | Edición | Edición | Edición | Edición | Edición | Edición |
| Fiscal y contable | Edición | Edición | Sin acceso | Consulta | Edición | Edición | Consulta | Consulta |
| Laboralista | Consulta | Sin acceso | Edición | Sin acceso | Sin acceso | Edición | Consulta | Consulta |
| Administrativo de facturación y cobros | Sin acceso | Consulta | Sin acceso | Edición | Edición | Edición | Sin acceso | Consulta |
| Becario o refuerzo de campaña | Consulta | Consulta | Sin acceso | Sin acceso | Sin acceso | Edición | Sin acceso | Consulta |
| Auditor interno o consulta | Consulta | Consulta | Consulta | Consulta | Consulta | Consulta | Consulta | Consulta |
Tres observaciones sobre el cuadro. Primera: el laboralista no necesita edición en contabilidad, pero sí consulta en fiscal si las retenciones de sus nóminas alimentan el modelo 111. Segunda: el becario sube y clasifica documentos, que es el cuello de botella de cualquier campaña, pero no toca nóminas ni banco. Tercera: el perfil de consulta total es el adecuado para quien audita, prepara una inspección o sustituye a alguien unos días sin intervenir.
Perfiles predefinidos frente a perfiles a medida
Un programa razonable ofrece perfiles predefinidos para los puestos habituales y permite configurar uno a medida. Conviene preguntar si el perfil predefinido incluye, de serie, acciones irreversibles. Un perfil «fiscal y contable» que por defecto pueda presentar a la AEAT y borrar clientes no es un perfil acotado, aunque se llame así. Ese es el tema de la sección siguiente.
4. Ver no es lo mismo que hacer lo que no tiene vuelta atrás
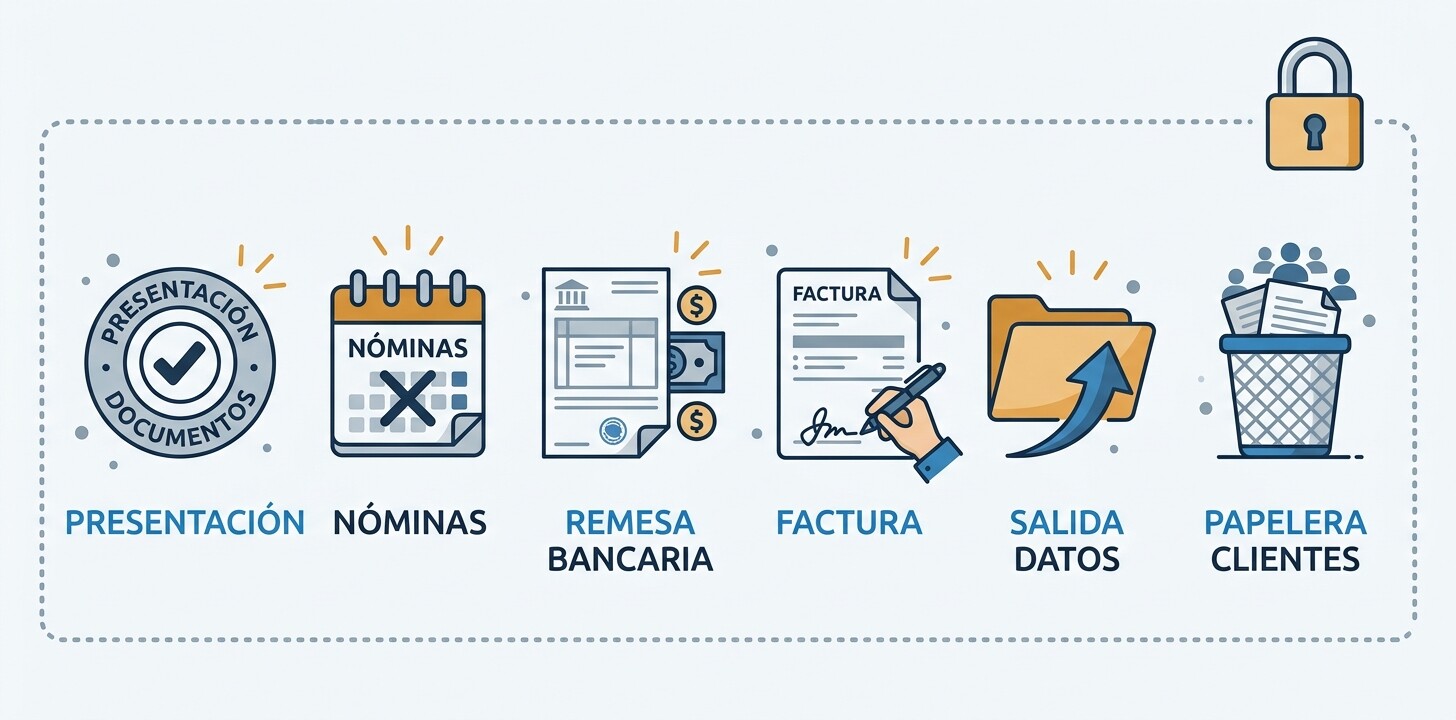
La mayoría de los análisis de permisos se detiene en el acceso a los datos. Pero el daño mayor en un despacho procede con frecuencia de una acción, no de una lectura: una presentación ante la AEAT hecha sobre datos incompletos, un periodo de nóminas cerrado antes de tiempo, una remesa de pagos generada con un importe equivocado, una factura firmada y encadenada que no debió emitirse. Son operaciones que producen efectos fuera del programa, o que no admiten deshacerse sin un trámite adicional.
Las acciones que conviene conceder una a una
La propuesta es separar esas acciones del perfil de área y concederlas individualmente a cada persona. Una relación razonable, que es la que aplica CopilotGestoria, incluye nueve acciones:
- Presentar modelos a la AEAT.
- Aplicar las correcciones del cierre trimestral.
- Emitir y firmar facturas.
- Cerrar el periodo de nóminas.
- Generar remesas SEPA.
- Gestionar los certificados digitales del cliente.
- Registrar los consentimientos del cliente.
- Realizar exportaciones masivas (paquete de inspección, archivo laboral comprimido, exportación de datos personales).
- Eliminar clientes.
Que los perfiles especializados no las traigan incluidas tiene una consecuencia práctica: dar a un laboralista el perfil «Laboral» no le permite cerrar el periodo de nóminas hasta que el titular se lo conceda expresamente. Esa fricción es deliberada.
Por qué la exportación masiva cuenta como irreversible
Una exportación no borra nada, pero es irreversible en otro sentido: una vez que los datos salen del sistema, el despacho pierde el control sobre ellos. Un fichero con los datos personales de toda la cartera, o un archivo laboral de todos los clientes, es el instrumento más eficaz para una fuga, deliberada o por pérdida de un portátil. Por eso merece el mismo tratamiento que presentar un modelo.
Los certificados de los clientes, aparte
Los certificados digitales de los clientes son la llave de todo lo demás. Quien puede usarlos puede presentar en nombre del cliente. El uso del certificado de un tercero tiene su propio marco jurídico, que el artículo sobre certificados digitales de clientes, cesión ilegal y apoderamiento trata con detalle. Aquí interesa solo el ángulo del equipo: quién puede gestionarlos. En el foro de la comunidad de Sage, un usuario de Sage Despachos Connected preguntó cómo limitar el uso del certificado solo a la validación de facturas por indicación de la gerencia, y la respuesta del soporte fue: «De momento no hay opción de limitación del certificado para verifactu». Es un dato de esa plataforma en ese momento (la fecha del hilo no consta), pero ilustra una pregunta que conviene hacer a cualquier proveedor.
Permisos por área y acciones concedidas una a una
CopilotGestoria combina tres roles (administrador, estándar y solo lectura), ocho áreas con tres niveles y nueve acciones irreversibles que se conceden una a una.
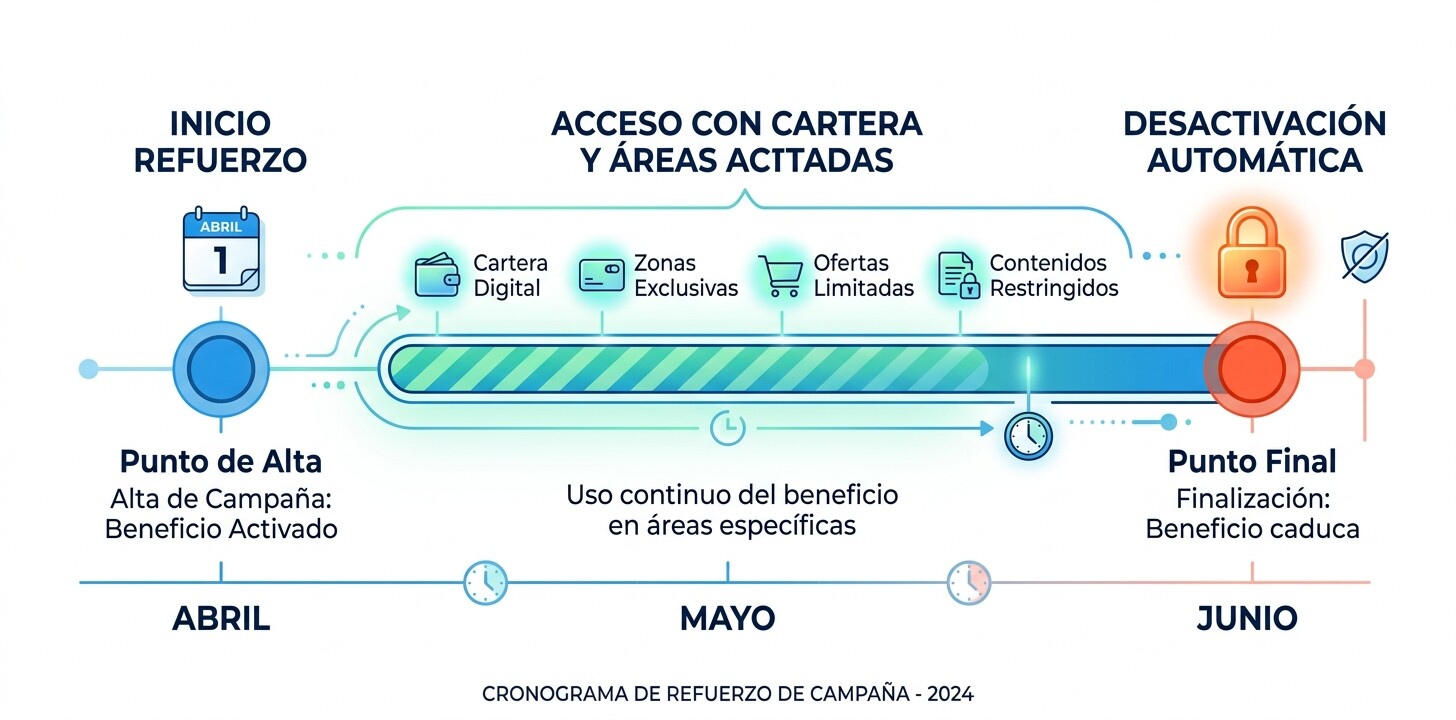
Ver funcionalidades5. El refuerzo de campaña y el becario: acceso a una cartera concreta y con fecha de caducidad
La campaña de la Renta, el cierre del primer trimestre o la temporada de cuentas anuales obligan a incorporar personal temporal o en prácticas. Es el momento del año en el que más se improvisa con los accesos: hay prisa, hay poco tiempo para formar y existe la tentación de dar «el mismo acceso que a otro compañero» para que pueda trabajar desde el primer día.
Una búsqueda realizada el 30 de septiembre de 2026 no encontró ninguna guía publicada sobre el acceso del personal temporal en una campaña. La guía de Cegid sobre cómo organizar la campaña de la Renta (publicada el 20 de mayo de 2026, modificada el 1 de julio de 2026) no menciona personal temporal, permisos ni seguridad. Es un hueco que cada despacho cubre, o no, con su propio criterio.
Una pauta para el refuerzo en tres pasos
- Cartera acotada. Asignar al refuerzo solo los clientes cuya campaña va a preparar, y no la cartera completa.
- Áreas mínimas. Consulta en fiscal, contabilidad y clientes; edición en documentos. Sin acceso a laboral, banco ni cumplimiento.
- Fecha de caducidad en el alta. Fijar el día en que el acceso se desactiva solo, el último del contrato o de las prácticas, y no depender de acordarse.
La caducidad automática resuelve el fallo más habitual: que la baja se ejecute tarde, porque nadie lo apuntó o porque la persona se fue un viernes. También responde a la lógica del artículo 25.2 del RGPD, que cita expresamente el «plazo de conservación» y la «accesibilidad» de los datos como dimensiones de la minimización.
La invitación también caduca
El alta de un usuario nuevo suele hacerse por correo, con un enlace. Dos detalles de seguridad merecen comprobarse. Uno es que el enlace de invitación tenga validez limitada (en CopilotGestoria, siete días). Otro es que reenviar la invitación anule los enlaces anteriores, para que un correo reenviado o reenviado por error no deje dos enlaces válidos circulando.
Plazas y refuerzos de temporada
Un miembro desactivado no consume plaza; una invitación pendiente sí la reserva. Consulta cuántas plazas incluye cada plan antes de planificar la campaña.
Ver planes y precios6. La baja de un empleado: lista de comprobación del último día
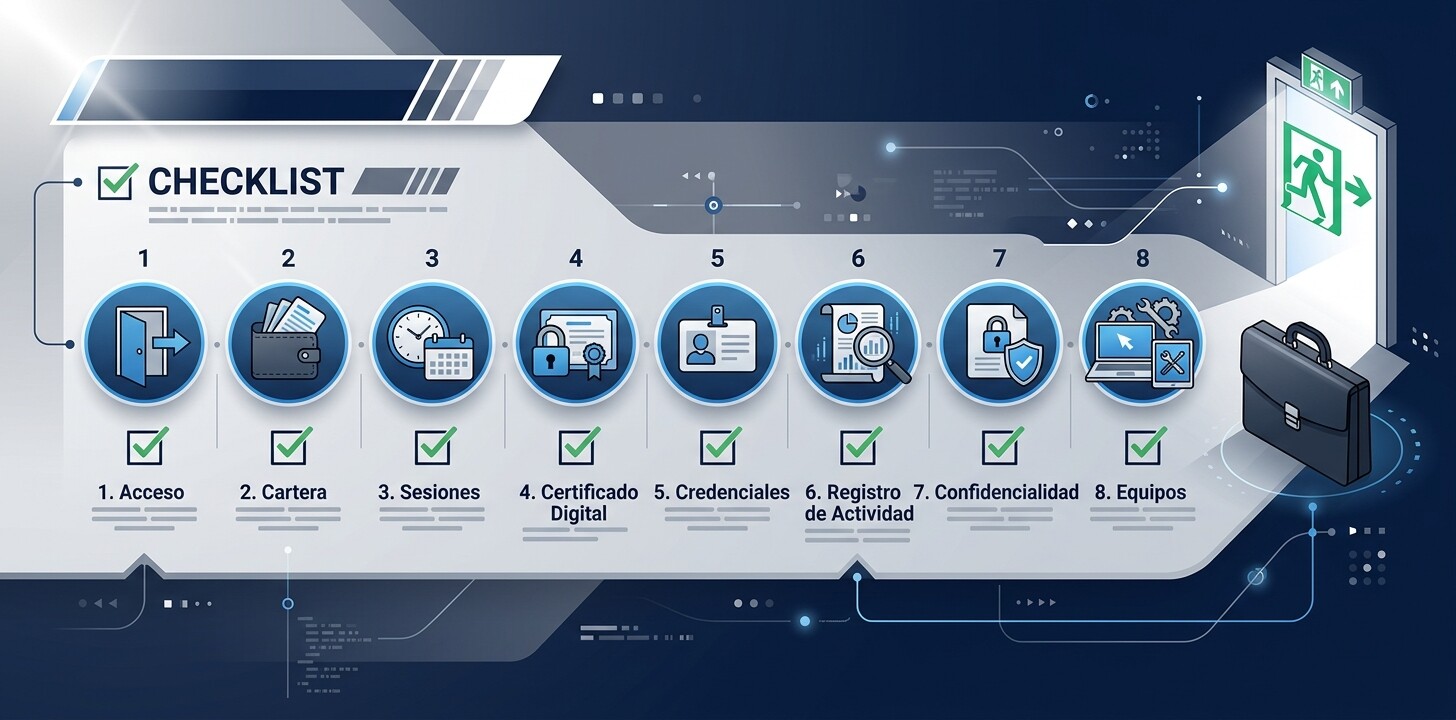
La baja de una persona, sea despido, fin de contrato, dimisión o fin de prácticas, es el momento en que un modelo de permisos se pone a prueba. Las obligaciones de confidencialidad continúan (art. 5.3 LOPDGDD), pero el acceso tiene que terminar ese mismo día. La siguiente lista está pensada para un despacho pequeño y puede completarse en menos de una hora si las piezas están ordenadas.
Lista de comprobación
| Paso | Qué comprobar | Por qué |
|---|---|---|
| 1. Desactivar el acceso al programa | La persona queda desactivada, no solo con la contraseña cambiada | El historial de lo que hizo se conserva; el acceso desaparece |
| 2. Traspasar la cartera | Todos los clientes asignados pasan a otra persona | Evita clientes sin responsable y tareas sin dueño |
| 3. Cerrar sesiones y dispositivos | Correo, almacenamiento en la nube, aplicaciones móviles, acceso remoto | Un acceso olvidado fuera del programa principal sigue abierto |
| 4. Revisar certificados de clientes | Dónde se guardan y si alguna copia está en un equipo o una carpeta de la persona | Es la llave para presentar en nombre del cliente |
| 5. Cambiar credenciales compartidas | Cualquier usuario o contraseña que conociera (sedes, portales de clientes, banca) | Quien la conocía puede usarla |
| 6. Comprobar el registro de actividad | Últimas exportaciones, presentaciones y cambios de la persona | Detecta salidas de datos de los días previos |
| 7. Recordar el deber de confidencialidad | Comunicación escrita del art. 5 LOPDGDD y del secreto profesional | La obligación continúa tras la relación laboral |
| 8. Devolver equipos y soportes | Portátil, móvil, unidades externas, llaves de firma | Cierra los accesos físicos |
El caso del empleado que se lleva clientes
La captación de clientes por quien se marcha es un fenómeno conocido en los servicios profesionales. Vozpópuli (actualizado el 3 de septiembre de 2025), a propósito de un caso en la abogacía, lo describió como una práctica «bastante habitual». Que ocurra no implica que sea la norma en tu plantilla, pero sí justifica dos cosas: que la exportación de la cartera completa sea una acción concedida aparte, y que el registro de actividad muestre qué se exportó y cuándo. Una relación de clientes que sale del programa en los últimos días es una señal que merece comprobarse.
Cumplimiento normativo y registro de actividad
Las alertas y el historial de quién hizo qué facilitan la comprobación del último día. Conoce cómo se plantea el cumplimiento normativo dentro de CopilotGestoria.
Ver cumplimiento normativo7. Quién hizo qué: trazabilidad y el problema del usuario compartido
La trazabilidad responde a una pregunta simple que, sin ella, es imposible de contestar: ¿quién presentó este modelo, quién emitió esta factura, quién eliminó esta ficha? Es la condición para corregir un error sin acusar a nadie, para atender una inspección o para responder a un cliente que reclama.
Cada persona, su usuario
El requisito previo es que no existan usuarios compartidos. Un usuario y una contraseña utilizados por varias personas, una práctica frecuente en despachos pequeños por comodidad, elimina cualquier posibilidad de atribución y choca con el principio de responsabilidad proactiva del artículo 5.2 del RGPD, que obliga al responsable a poder demostrar el cumplimiento. No se ha localizado ningún expediente de la AEPD que sancione a una gestoría por credenciales compartidas, y este artículo no cita ninguno.
Qué debe registrar el sistema
Para que el registro sirva en la práctica, debería guardar al menos tres cosas: quién creó el registro, quién lo modificó por última vez y un registro de actividad del despacho consultable por el administrador. En CopilotGestoria, cada alta o modificación guarda el nombre de quien la realizó, y existe un registro de actividad general. Cuando la persona causa baja, el historial sigue mostrando «usuario eliminado» en lugar de perder la atribución.
8. Qué ofrece el mercado y qué no publica
La siguiente tabla recoge lo que cada producto publica sobre usuarios y permisos en las páginas consultadas el 30 de septiembre de 2026. «No publicado» significa que en la fuente consultada no figura el dato, no que el producto carezca de la función. Donde la fuente era secundaria o no se pudo leer (varias páginas devolvieron error de acceso), se indica.
| Producto | Usuarios incluidos | Usuario adicional | Permisos por cliente o por área |
|---|---|---|---|
| Holded (ERP de la empresa cliente; no es un programa de despacho) | Básico 29 €/mes: 2; Estándar 59 €: 4; Avanzado 99 €: 7. La asesoría asociada accede sin ocupar plaza, según su web | 10 €/mes por usuario adicional de plataforma | Roles personalizados solo en el plan Avanzado; por cliente de una cartera: no aplica en esa página |
| Quipu (facturación del cliente; con programa para asesorías) | No publicado en lo consultado | 5 €/mes por usuario adicional, según un comparador de terceros (guiafiscal.es), no la web de Quipu | No publicado |
| Cegid Conta3 | 4 usuarios en los tres planes (18,66, 25 y 35,16 €/mes; contrato anual) | No publicado | No publicado en la página |
| Sage Despachos Connected | Planes no verificados en su web (error de acceso) | No publicado | Temario oficial de formación del curso 2021-2022: «Seguridad por perfil a nivel de empresas y opción de menú». Límite de uso del certificado: ver la respuesta de la comunidad citada en la sección 4 |
| a3ASESOR (Wolters Kluwer) | No publicado | No publicado | La ficha de a3asesor Ges cita una «agenda propia del despacho con confidencialidad por responsable»; perfiles de acceso: no verificado |
| Cegid Diez y Anfix | No se localizó página con el dato | No publicado | No publicado |
| CopilotGestoria | Gratuito 1, Starter 2, Professional 5, Enterprise ilimitados (titular incluido) | Se amplía con el plan; un miembro desactivado no consume plaza | 3 roles, 8 áreas con 3 niveles, cartera asignada por persona, 9 acciones concedidas una a una, caducidad de acceso |
Tres lecturas. La primera: varios programas de referencia no publican usuarios incluidos ni permisos por cliente, de modo que la información hay que pedirla al comercial y dejarla por escrito. La segunda: el precio del usuario adicional varía mucho (5 €, 10 € o no publicado), y en un despacho con refuerzos de temporada pesa más de lo que parece. La tercera: lo que CopilotGestoria publica se limita a lo que se lista en la última fila; no ofrece inicio de sesión único ni directorio corporativo, ni tiene certificación ISO 27001 o ENS, y conviene que quien los necesite lo sepa antes de contratar. Para una comparativa más amplia de programas, véase la guía comparativa de software para gestorías y asesorías.
9. Preguntas para el proveedor antes de contratar
La guía de la AEPD ya señala qué debe poder hacer una herramienta. Traducida a preguntas de compra, la lista es esta. Conviene plantearlas por escrito y archivar la respuesta.
Doce preguntas
- ¿Cuántos usuarios incluye cada plan, contando al titular?
- ¿Cuánto cuesta un usuario adicional y cómo se factura si solo es para tres meses?
- ¿Un usuario desactivado consume plaza?
- ¿Puedo asignar a cada empleado solo una parte de la cartera, cliente a cliente?
- ¿Existe traspaso de cartera de una persona a otra en un solo paso?
- ¿Los permisos se definen por área (fiscal, laboral, contabilidad) y con qué niveles?
- ¿Qué acciones no tienen vuelta atrás y se conceden aparte (presentar, cerrar nóminas, remesas, exportaciones masivas, eliminar clientes)?
- ¿Un perfil predefinido incluye alguna de ellas por defecto?
- ¿Puedo fijar una fecha de caducidad del acceso de una persona?
- ¿Se guarda quién creó y quién modificó cada registro, y existe un registro de actividad que consulte el administrador?
- ¿Puede un empleado cambiar su propio rol? (la guía de la AEPD indica que no debería.)
- ¿Se puede acotar qué empleado usa el certificado digital de un cliente, o el uso es todo o nada?
Cuántas plazas necesita tu despacho
El cálculo es sencillo: el titular, más cada empleado con acceso permanente, más un margen para refuerzos. Las plazas de CopilotGestoria por plan, con precios mensuales sin IVA, son:
| Plan | Usuarios (titular incluido) | Precio mensual | Precio con pago anual (por mes) |
|---|---|---|---|
| Gratuito | 1 | 0 € | 0 € |
| Starter | 2 | 15 € | 12,50 € |
| Professional | 5 | 49 € | 40,83 € |
| Enterprise | Ilimitados | 99 € | 82,50 € |
Los clientes finales del despacho disponen además de su propio portal y de una aplicación móvil (Android publicada; iOS pendiente). Son accesos de los clientes a sus propios datos y no cuentan como usuarios del despacho.
Prueba el modelo de permisos con tu propia cartera
Crea la cuenta, invita a un empleado con el perfil que elijas, asígnale unos clientes y comprueba qué ve y qué no puede hacer.
Crear cuentaPreguntas frecuentes
Conclusión: un modelo de permisos se mide el día de la baja
La pregunta que abre este artículo tiene una respuesta concreta: cada empleado debe ver la cartera que lleva y tocar las áreas de su puesto, y nada más. Todo lo que tenga efectos fuera del programa o no admita deshacerse, como presentar a la AEAT, cerrar nóminas, generar remesas, firmar facturas, exportar datos o eliminar clientes, debe concederse aparte, persona a persona. Y todo acceso temporal debe nacer con su fecha de fin.
La norma no dicta el modelo, pero lo exige en sus resultados. El artículo 32.4 del RGPD pide medidas para que cada persona trate los datos solo según instrucciones del responsable, el 25.2 pide que por defecto solo se acceda a lo necesario, y el artículo 5.3 de la LOPDGDD prolonga el deber de confidencialidad más allá del contrato. La guía de la AEPD ofrece el vocabulario: roles con privilegios definidos, perfiles configurables y un administrador que los asigne.
Para llevarlo a la práctica, conviene seguir un orden de trabajo. Primero, hacer el inventario de quién accede hoy a qué. Segundo, definir cuatro o cinco perfiles con la tabla de la sección 3 como punto de partida. Tercero, separar las acciones irreversibles y decidir quién puede cada una. Cuarto, fijar caducidad a todo acceso temporal. Quinto, preparar la lista de comprobación de la baja antes de necesitarla. Y sexto, si se cambia de programa, hacer al proveedor las doce preguntas de la sección 9 y guardar las respuestas.
Empieza por el inventario de accesos de tu despacho
Crea una cuenta, invita a tu equipo con el perfil que corresponda a cada puesto, asigna las carteras y deja fijada la caducidad de los accesos temporales. Las plazas de cada plan constan en la tabla de la sección 9.
Crear cuenta gratuita Ver planes y preciosFuentes: Reglamento (UE) 2016/679 (DOUE L 119, 4.5.2016, arts. 5.1.f, 25.2 y 32.4); Ley Orgánica 3/2018, art. 5, en el BOE; AEPD, Guía de protección de datos por defecto (oct. 2020); Verizon, DBIR 2026; INCIBE, nota de prensa de 9-feb-2026; AEPD, nota de prensa de 6-may-2026; Vozpópuli (3-sep-2025); comunidad Sage; páginas de cada proveedor consultadas el 30-sep-2026. Más artículos en el blog.